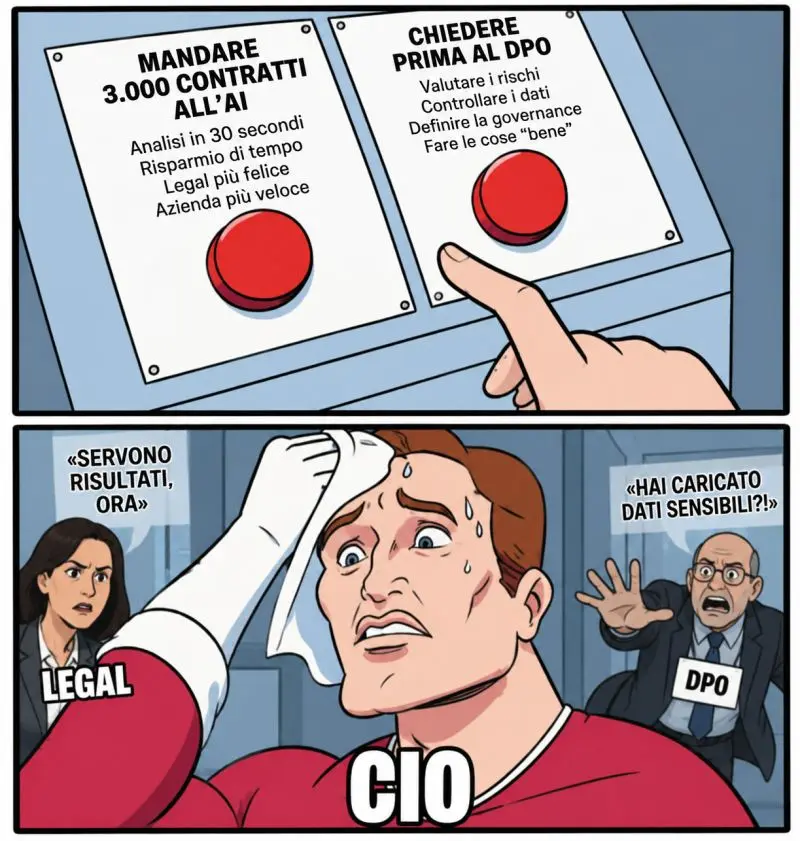
OpenAI ha appena presentato Astra for Law e scommetto che nelle aziende ripartirà la discussione sbagliata: possiamo sostituire gli avvocati con uno strumento tecnologico?
Molto più seriamente, un CIO e un CEO dovrebbero chiedersi quanto lavoro mandiamo al Legal che non avrebbe bisogno di arrivarci, e cosa siamo disposti a far leggere a un modello pur di toglierlo di mezzo?
Il punto vero
In un’azienda normale il Legal brucia competenze costosissime su NDA, template fornitori, confronto tra versioni e caccia alle clausole, prima di arrivare all’unica parte che richiede davvero un avvocato: il giudizio.
Industrializzare quel lavoro è possibile. Peccato che il valore non stia nel modello, bensì in dieci anni di archivio mail e di contratti negoziati: quali clausole rifiutate, quali eccezioni concesse, quali deroghe e quali ragionamenti sono stati fatti rispetto all’orientamento giurisprudenziale per raggiungere un accordo.
Queste sono informazioni riservatissime, che nessun concorrente può comprare se non acquisendole con della costosissima esperienza. È esattamente il materiale che se caricaste dentro la macchina potrebbe essere esfiltrato e venduto o comunque riutilizzato.
Le garanzie di OpenAI
In astratto, OpenAI da delle garanzie contrattuali sul fatto che questo non possa succedere. Ma il recente scandalo dove uno studioso della NYU ha accusato OpenAI di aver usato le sue sessioni private con Codex per giungere per prima alla soluzione di un importante teorema mette in discussione l’affidabilità delle promesse di Altman e compagni.
OpenAI ha negato di aver usato i suoi prompt, ma dall’esterno nessuna delle due versioni è verificabile.
Resta il fatto che le garanzie contrattuali si fan valere solo dopo il fattaccio e in un’aula di tribunale. Quindi voglio proprio vedere come un CIO onesto possa mai garantire a CEO e DPO che il servizio è sicuro sotto il profilo legale e di privacy.
Chi firma il rischio?
A questo punto, sotto la pressione di un ufficio legale sempre imballato dalle troppe richieste — e diciamocelo, è sempre così! — il CEO dovrebbe decidere se fidarsi e quindi firmare quel rischio.
A mio avviso, la faccenda è scomoda sul serio, perché il problema appartiene nello stesso momento a Legal, IT e DPO. C’è un bisogno reale e nessun pregresso. Chi si prenderà il rischio per primo ne potrebbe trarre grandissimi benefici, ma correrà tantissimo rischio.
Quando arrivasse in Italia, voi ce li mettereste i documenti della vostra azienda in un sistema del genere? Come giustifichereste quella decisione?